NAT 穿透
NAT 穿透是一系列允许处于家用路由器后的两名玩家直接建立相互连接的技术。网络地址转换将私有地址隐藏在单个公有地址后面,这在默认情况下会破坏入站连接。诸如在 STUN 服务器协助下的打洞等技术可以解决这一问题;而当这些技术失效时,流量通常会回退到中继服务器进行转发。
又称
NAT 打洞、NAT 穿透、打洞技术
,
什么是 NAT?游戏什么时候需要 NAT 穿透?
网络地址转换(NAT)允许多台设备共享一个公网 IP 地址。家用路由器(通常还有互联网服务提供商)会重写每个传出数据包的地址和端口并维护一张表,以便回复的数据包能够准确返回到对应的设备。这些表项是临时的。Highwire Games 的 Michal Buras 将公共端口比作合租公寓中的房间号:“每次你点披萨时,都会分到一个唯一的房间号,而且这个号码会随时间改变”(Live Service Game Summit, 2024)。在该表中匹配不到任何条目的流量通常会被丢弃。这就是为什么玩家的设备很容易主动向外发起连接,但外界却很难主动连接进来的原因。
因此,一款游戏是否需要 NAT 穿透,取决于哪台机器需要接受连接:
每位玩家都向外发起连接:连接到具有公网地址的托管服务器或中继。每个路由器都会将其识别为传出连接并允许回复的数据进入,因此这通常不需要穿透。该架构的服务器端部分在端口映射中有详细介绍。
玩家的设备接受连接:例如监听服务器(listen server)主机、对等网络(peer-to-peer)网格或任何主客户端会话。其他玩家必须访问他人路由器后面的设备,而这就是需要 NAT 穿透的地方。
两个浏览器相互连接:网页无法像原生游戏那样打开监听套接字,因此浏览器之间的联机使用 WebRTC,它会运行名为 ICE(RFC 8445)的穿透流程,如果游戏提供了中继,还可以回退使用中继。
因此,在选择任何技术方案之前,网络设计本身就决定了游戏需要何种程度的穿透。随着越来越多玩家通过移动网络加入游戏,这个问题会变得更加复杂(第 3 部分)。
实践中 - 来自 Edgegap 博客的见解
文章的核心洞察
简要回答:中继(Relay)能够让数据包穿透 NAT 并隐藏玩家的 IP 地址,但它并不能使点对点(P2P)游戏变得安全。主机玩家的设备仍然掌控着整场对局:它可以篡改结果、拥有零延迟优势,并且主机退出即会终止会话。此外,游戏逻辑也包含在每个玩家的客户端构建中,任何人都可以对其进行反编译和修改;大厅数据也仍可能泄露,正如 Michal Buras 在 2024 年在线服务游戏峰会(Live Service Game Summit 2024)上展示的那样。
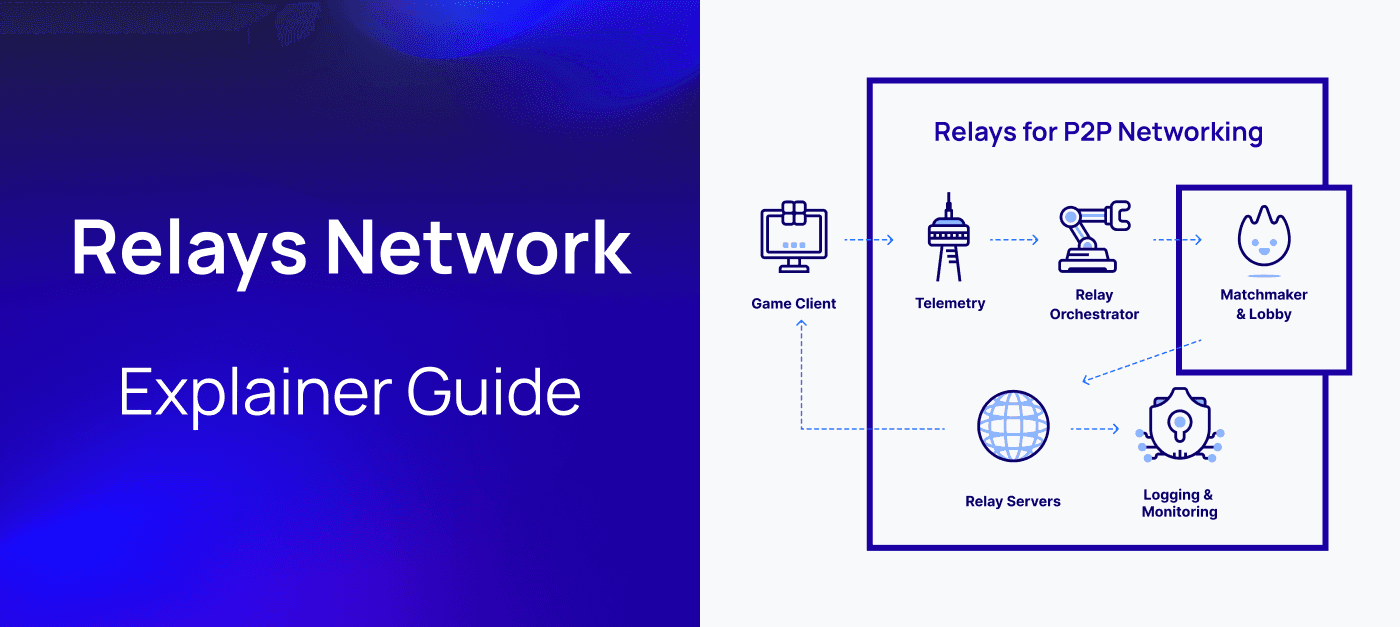
中继解决了连接问题:它们可以让数据包穿透 NAT 和防火墙,并隐藏玩家的 IP 地址,但它们不运行任何游戏逻辑。
主机仍然掌控比赛:在中继背后,某一位玩家的设备仍然保留着权威性、零延迟优势以及通过离开来结束比赛的权力。
比纯 P2P 更安全,但并非绝对安全:中继可以阻断玩家之间基于 IP 的攻击,但无法阻止主机篡改比赛内容。
免费中继伴随着受制于人的路由:2026 年的一次 Steam Networking 回归问题导致数个地区的玩家在大约三个月的时间里被调度到遥远的中继服务器上。
专用服务器也有轻量化中继规格:中继式或多房间服务器可以将权威判定从玩家设备中剥离,同时成本接近中继服务器。
NAT 穿透是如何工作的?
玩家主持的游戏通常会收集多条路由,并大致按以下优先级顺序使用其中最有效的一条:
请求路由器:UPnP、NAT-PMP 和 PCP 等协议允许游戏请求 NAT 为其打开端口(下文的常见问题解答介绍了何时依赖它们)。
打洞:双方玩家通过 STUN 服务器获取各自的公网地址,再通过大厅或匹配系统等会合服务交换地址,然后几乎同时发送数据。对等网络(peer-to-peer)页面概述了具体步骤以及为何对某些玩家无效的原因。
中继:当无法开辟直接路径时,双方玩家都连接到一个负责转发流量的服务器。它几乎可以连接任意两个节点,此时路由将经过该服务器,因此服务器的位置就显得尤为重要。

打洞的成功率有多高?在 IPFS 对等网络进行的一项大规模测量活动中(2022年12月至2023年1月,涵盖来自超过85,000个网络的440多万次尝试),进入打洞阶段的尝试中约有70%获得了成功,且97.6%的成功案例是在第一次尝试时就实现的。在该协议的时序设置下,TCP 和 QUIC 的成功率大致相同(Trautwein 等人,arXiv 预印本,2025年10月)。这并非游戏网络,且作者指出他们的志愿者可能比普通用户更懂技术,因此这只是一个粗略的基准,而不是针对游戏的预测。
NAT 类型对多人游戏意味着什么?
游戏主机通常会将连接测试结果概括为一个标签:Xbox 上的“开放(Open)”、“中等(Moderate)”或“严格(Strict)”;PlayStation 上的 Type 1 至 3;Nintendo Switch 上的 Type A、B、C、D 或 F。这些标签描述了测试结果,而其背后的行为则由 RFC 4787(2007 年 1 月)中的两个属性来定义:
映射(Mapping):NAT 是否在套接字向任何外部发送数据时都保持相同的公共端口(端点无关映射,Endpoint-Independent Mapping),还是为每个目的地开启一个新的公共端口(地址相关映射或地址与端口相关映射,Address-Dependent / Address-and-Port-Dependent Mapping)。旧称“对称型 NAT(Symmetric NAT)”涵盖了这些情况,最严格的是地址与端口相关的那种。
过滤(Filtering):哪些外部发送者可以访问该公共端口:任何人、仅限玩家已经发送过数据的地址,还是仅限完全相同的地址和端口。
映射对于打洞(hole punching)至关重要,因为玩家从 STUN 服务器获取的地址,只有在 NAT 针对另一个玩家的目的地也复用该地址时才有效:
NAT 行为 (RFC 4787) | 打洞效果 | 大致对应的主机类型 |
|---|---|---|
端点无关映射和过滤 | 通常可行 | Open,Type A |
端点无关映射,地址相关过滤 | 双方都发送数据时通常可行 | Moderate,Type B |
地址相关或地址与端口相关映射(“对称型”) | 经常失败,尤其是双方都是此类时 | Strict,Type C 或 D |
各平台并未公布精确的对应关系,因此请将最后一列视为近似参考。RFC 4787(最佳当前实践)指出 NAT 必须使用端点无关映射,但并非所有路由器或运营商网络都遵循这一标准。双方的配对情况也很重要:正如任天堂所述,“您自身的 NAT 类型以及您尝试连接的任何玩家的 NAT 类型都会影响连接过程”(Nintendo Support)。处于严格型 NAT 背后的两名玩家通常无法直接建立连接,需要中继服务器。
移动网络是最棘手的情况:运营商通常会将手机置于自己的 NAT 之后,并与许多其他用户共享。一项 2014 年至 2016 年的研究发现,超过 92% 的蜂窝网络使用了运营商级 NAT(CGNAT),而其他网络中这一比例仅为 13% 至 18%;在其能够测试的蜂窝 NAT 中,有 40% 是对称型的(Richter 等人,IMC 2016)。在 2022 年对三家德国运营商的测试中,所有三家均使用了对称型 NAT,即使采用改进的端口预测方法,其中一家运营商的手机与另一家运营商的手机成功连接的概率也仅有 14% 至 17.5%(Keller 等人,IEEE ICCE 2022)。虽然这些研究具有一定的时效性和地域性,但它们指向了同一个结论:两名移动端玩家往往无法直接连接,这就是为什么包含移动端玩家的跨平台游戏通常从一开始就规划好使用中继或托管服务器的原因。
为什么 NAT 穿透后连接会断开?
穿透路径的存在时间取决于两端的映射保留时间。如果一段时间内没有流量,NAT 就会遗忘 UDP 映射:RFC 4787 规定大多数端口的超时计时器不得少于两分钟,并推荐五分钟或更长时间,但某些网络使用的计时器更短:上述 2016 年的研究测得蜂窝运营商级 NAT 的中位数为 65 秒,其测试的其他网络中位数为 35 秒。以下三种情况往往会中断有效路径:
静默期:大厅、加载界面和菜单可能会在数分钟内不发送任何内容。许多游戏会以远低于其预期的最短超时时间为间隔,发送一个小型保活数据包。
网络切换:手机从 Wi-Fi 切换到移动数据时会获得一个新的公网地址,旧路径将不再通往任何地方。
主机变更:在主机迁移后,每个玩家都会连接到一个新的主机,这可能意味着需要进行新的穿透,对某些配对节点而言甚至需要中继。
游戏可以将路径丢失视为一种可恢复的情况(重新穿透,或回退到中继),而不是直接断开连接。
IPv6 消除了地址转换,但并没有消除对穿透的需求。家庭网关通常仅在入站流量与内部发起的流相匹配或符合明确的例外情况时才予以转发(RFC 6092,2011 年 1 月),因此处于 IPv6 上的两个玩家仍可能需要进行打洞。


来自我们的赞助商(其实就是我们自己!)的寄语
大多数延迟来自距离,而非代码。Edgegap 的边缘云是一个分布式网络,按需提供高达 615+ 个可用位置,因此每场比赛都能在最适合玩家的可用位置运行。对直播工作室流量的独立重放测试表明,与公共云相比,平均往返时间减少了 58%。
玩家应该直接连接还是通过中继连接?
每种路径都有所取舍:
延迟:直接路径可能会更短,但也并非总是如此。在上述 IPFS 研究中,中继是志愿节点而非专门为降低延迟而部署的服务器,打洞后有一半节点的往返时间降至中继状态下的 70% 或更低,但约有 10% 的节点延迟反而上升了。部署在离双方玩家都很近的中继可以缩小这种差距,而部署在较远位置的中继则会拉大差距。
隐私:直连会让每位玩家都能看到对方的 IP 地址;中继则只向他们展示中继的 IP 地址。
可靠性:仅靠打洞可能会导致某些玩家配对无法一同游玩,尤其是在双方都处于移动网络时更为常见。中继可以连接他们,因此中继的位置和承载能力决定了游戏体验。
免费的平台中继(例如 Steam 和 Epic Online Services 的中继)对于好友间游玩的游戏来说可能已经足够。但它们的代价是失去控制权:平台决定路由路径,游戏必须接入该平台的 SDK 和账户体系,而且你无法添加自定义代码。
由你自行运行的中继既保留了玩家自建主机的模式,又能让你掌控路由。可扩展的中继(例如 面向 Unity netcode 的 LightNet)运行在你在 Edgegap 上自行选定位置部署的专用服务器上。每位玩家都向外连接到该服务器,因此玩家无需进行打洞或端口转发,也不会有任何玩家看到其他人的 IP 地址。游戏可以一直依靠该中继运行,也可以随着时间推移添加服务器逻辑,直到它演变为多房间游戏服务器。
在托管的专用服务器上进行的对局通常无需在玩家端进行 NAT 穿透:在 Edgegap 上,每次部署都会获得一个 URL 和公网 IP,每个内部端口都对应一个外部端口,所有玩家直接向外连接即可(Edgegap 文档)。