Traversée de NAT
La traversée de NAT est l'ensemble des techniques qui permettent à deux joueurs situés derrière des routeurs domestiques de se connecter directement l'un à l'autre. La traduction d'adresses réseau masque les adresses privées derrière une seule adresse publique, ce qui bloque par défaut les connexions entrantes. Des techniques telles que le « hole punching », facilitées par un serveur STUN, permettent de contourner ce problème ; lorsqu'elles échouent, le trafic bascule généralement vers un relais.
Aussi appelé
Traversée de NAT, perforation de NAT, percement de trous (hole punching)
,
Qu'est-ce que le NAT et quand un jeu a-t-il besoin de la traversée de NAT ?
La traduction d'adresses réseau (NAT) permet à de nombreux appareils de partager une seule adresse Internet publique. Un routeur domestique, et souvent le fournisseur d'accès Internet également, réécrit l'adresse et le port sur chaque paquet sortant et tient à jour une table pour que les réponses reviennent au bon appareil. Ces entrées sont temporaires. Michal Buras de Highwire Games a comparé le port public à un numéro d'appartement dans un immeuble partagé : « Chaque fois que vous commandez une pizza, on vous attribue un numéro d'appartement unique, et ce numéro change au fil du temps » (Live Service Game Summit, 2024). Le trafic qui ne correspond à aucune entrée de cette table est généralement abandonné. C'est pourquoi la machine d'un joueur peut facilement émettre des connexions vers l'extérieur, mais est difficile à joindre depuis l'extérieur.
La nécessité ou non d'une traversée de NAT pour un jeu dépend donc de la machine qui doit accepter une connexion :
Chaque joueur se connecte vers l'extérieur : vers un serveur hébergé ou un relais disposant d'une adresse publique. Chaque routeur voit une connexion sortante et laisse entrer les réponses, ce qui ne nécessite généralement aucune traversée. L'aspect côté serveur de cette configuration est abordé dans la section redirection de port.
La machine d'un joueur accepte les connexions : un hôte de serveur d'écoute, un maillage pair-à-pair ou toute session hôte-client. Les autres joueurs doivent atteindre un appareil situé derrière le routeur d'un tiers, et c'est là qu'intervient la traversée de NAT.
Deux navigateurs se connectent entre eux : une page Web ne peut pas ouvrir de socket d'écoute comme le ferait un jeu natif ; ainsi, le jeu entre navigateurs utilise WebRTC, qui exécute une procédure de traversée appelée ICE (RFC 8445) et peut basculer sur un relais si le jeu en propose un.
C'est donc la conception du réseau qui détermine le niveau de traversée nécessaire pour un jeu, avant même de choisir une technique. La réponse devient plus complexe à mesure que davantage de joueurs se connectent depuis des réseaux mobiles (partie 3).
En pratique - Aperçus du blog de Edgegap
Points clés de l'article
En bref : Un relais permet d'acheminer les paquets à travers le NAT et masque les adresses IP des joueurs, mais il ne sécurise pas pour autant un jeu en peer-to-peer. La machine de l'hôte contrôle toujours la partie : elle peut modifier les résultats, joue avec une latence nulle et met fin à la session en la quittant. La logique du jeu est également incluse dans la version client de chaque joueur, où n'importe qui peut la décompiler et la modifier, et les données de salon peuvent toujours fuiter, comme l'a démontré Michal Buras lors du Live Service Game Summit 2024.
Les relais résolvent les problèmes de connectivité : ils permettent aux paquets de traverser les NAT et les pare-feu et masquent les adresses IP des joueurs, mais ils n'exécutent aucune logique de jeu.
L'hôte contrôle toujours la partie : derrière un relais, la machine d'un joueur conserve l'autorité, un avantage de latence nulle et le pouvoir d'interrompre la session en la quittant.
Plus sûr que le P2P brut, mais pas sécurisé : un relais bloque les attaques basées sur l'adresse IP entre les joueurs, mais il ne peut pas empêcher un hôte de modifier la partie.
Les relais gratuits dépendent du routage d'un tiers : une régression de Steam Networking en 2026 a dirigé les joueurs de plusieurs régions vers des relais distants pendant environ trois mois.
Les serveurs dédiés existent en versions de la taille d'un relais : un serveur de type relais ou multi-salles permet de retirer l'autorité des machines des joueurs, pour un coût proche de celui d'un relais.
Comment fonctionne la traversée de NAT ?
Les jeux hébergés par les joueurs rassemblent généralement plusieurs routes et utilisent la meilleure qui fonctionne, approximativement dans cet ordre de préférence :
Demander au routeur : des protocoles tels que UPnP, NAT-PMP et PCP permettent au jeu de demander à un NAT d'ouvrir un port pour lui (la FAQ ci-dessous explique quand s'y fier).
Perforation (hole punching) : les deux joueurs obtiennent leur adresse publique auprès d'un serveur STUN, se l'échangent via un service de rendez-vous tel que le salon ou le système de matchmaking, puis envoient des paquets à peu près au même moment. La page peer-to-peer décrit les étapes et explique pourquoi elles échouent pour certains joueurs.
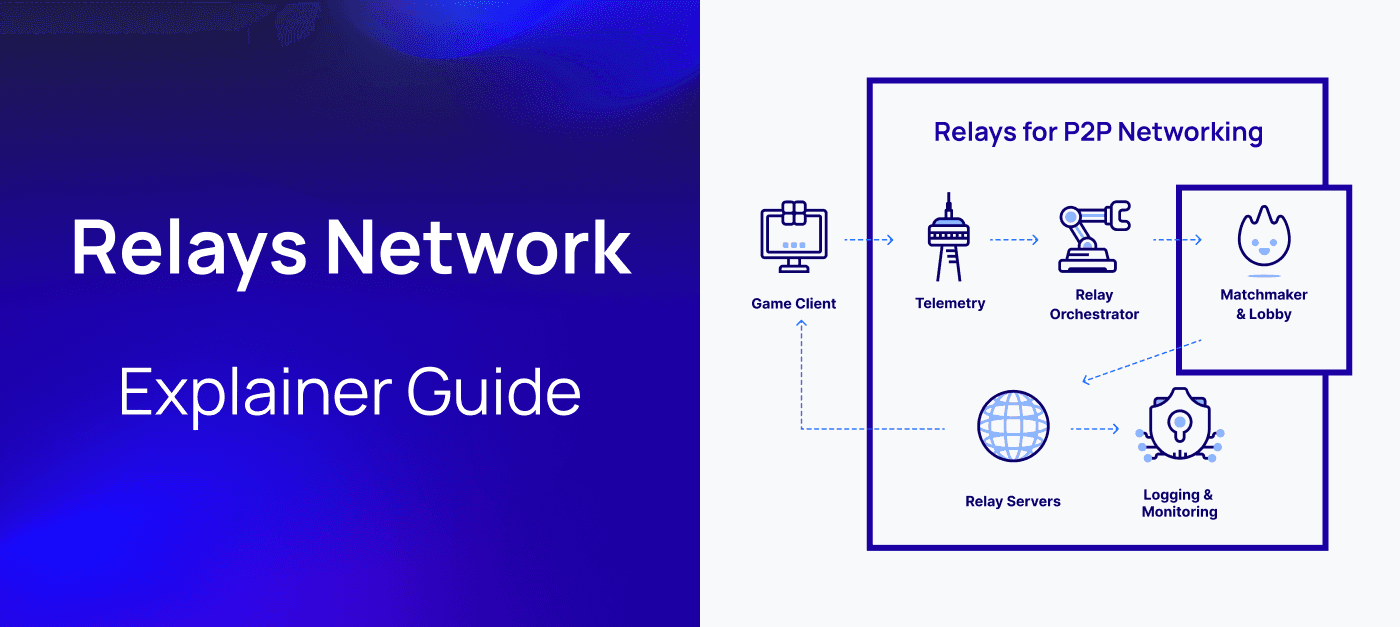
Relais : lorsqu'aucune voie directe ne s'ouvre, les deux joueurs se connectent vers un serveur externe qui relaie leur trafic. Cela permet de connecter presque toutes les paires, et la route passe alors par ce serveur, d'où l'importance de son emplacement.

À quelle fréquence la perforation fonctionne-t-elle ? Lors d'une vaste campagne de mesures sur le réseau peer-to-peer IPFS (plus de 4,4 millions de tentatives provenant de plus de 85 000 réseaux, de décembre 2022 à janvier 2023), environ 70 % des perforations ayant atteint la phase de perforation ont réussi, et 97,6 % des réussites ont eu lieu dès la première tentative. Avec le calendrier de ce protocole, TCP et QUIC ont réussi à peu près au même rythme (Trautwein et al., prépublication arXiv, octobre 2025). Il ne s'agit pas d'un réseau de jeu, et les auteurs soulignent que leurs bénévoles sont peut-être plus techniques que les utilisateurs habituels ; il s'agit donc d'une référence approximative plutôt que d'une prévision pour un jeu.
Que signifient les types de NAT pour un jeu multijoueur ?
Les consoles résument leur test de connexion sous la forme d'une étiquette : Ouvert, Modéré ou Strict sur Xbox, Type 1 à 3 sur PlayStation, Type A, B, C, D ou F sur Nintendo Switch. Ces étiquettes décrivent des résultats. Le comportement sous-jacent est décrit par deux propriétés dans la RFC 4787 (janvier 2007) :
Mappage : détermine si le NAT conserve le même port public pour un socket quelle que soit la destination vers laquelle il envoie (mappage indépendant du point de terminaison), ou s'il ouvre un nouveau port public pour chaque destination (mappage dépendant de l'adresse ou dépendant de l'adresse et du port). Le terme plus ancien de « NAT symétrique » englobe ces mécanismes, plus particulièrement celui qui dépend de l'adresse et du port.
Filtrage : détermine quels expéditeurs externes peuvent joindre ce port public : n'importe qui, seulement les adresses auxquelles le joueur a déjà envoyé des données, ou uniquement ces adresses et ports précis.
Le mappage est ce qui importe le plus pour la traversée de NAT (hole punching), car l'adresse qu'un joueur a obtenue auprès d'un serveur STUN ne fonctionne pour l'autre joueur que si le NAT la réutilise également pour cette destination :
Comportement du NAT (RFC 4787) | Traversée de NAT (Hole punching) | Équivalent approximatif sur console |
|---|---|---|
Mappage et filtrage indépendants du point de terminaison | Fonctionne généralement | Ouvert, Type A |
Mappage indépendant du point de terminaison, filtrage dépendant de l'adresse | Fonctionne généralement lorsque les deux parties émettent | Modéré, Type B |
Mappage dépendant de l'adresse ou dépendant de l'adresse et du port (« symétrique ») | Échoue souvent, surtout lorsque les deux joueurs en ont un | Strict, Type C ou D |
Les plateformes ne publient pas de correspondance exacte, considérez donc la dernière colonne comme une approximation. La RFC 4787, qui constitue une recommandation des meilleures pratiques actuelles, précise qu'un NAT doit utiliser un mappage indépendant du point de terminaison, mais tous les routeurs ou réseaux de fournisseurs ne le font pas. La combinaison des deux côtés compte également : comme le formule Nintendo, « votre type de NAT ainsi que le type de NAT du joueur auquel vous tentez de vous connecter peuvent tous deux affecter le processus de connexion » (Assistance Nintendo). Deux joueurs situés derrière des NAT stricts ne peuvent souvent pas se connecter directement et ont besoin d'un relais.
Les réseaux mobiles représentent le cas le plus difficile : les opérateurs placent généralement les téléphones derrière leur propre NAT, partagé avec de nombreux autres abonnés. Une étude menée entre 2014 et 2016 a révélé la présence de NAT de niveau opérateur (CGNAT) dans plus de 92 % des réseaux cellulaires, contre 13 % à 18 % pour les autres réseaux, et 40 % des NAT cellulaires ayant pu être testés étaient symétriques (Richter et al., IMC 2016). Lors d'un test réalisé en 2022 sur trois opérateurs allemands, tous trois utilisaient un NAT symétrique, et même des méthodes améliorées de prédiction de port ne permettaient de connecter un téléphone de l'un à un téléphone d'un autre que dans 14 % à 17,5 % des cas (Keller et al., IEEE ICCE 2022). Ces études sont anciennes et régionales, mais elles convergent vers le même constat : deux joueurs sur mobile ne peuvent souvent pas se connecter directement, c'est pourquoi les jeux multiplateformes accueillant des joueurs sur mobile prévoient généralement un relais ou un serveur hébergé dès le départ.
Pourquoi les connexions sont-elles interrompues après la traversée du NAT ?
Un chemin traversé ne dure qu'aussi longtemps que les mappages aux deux extrémités. Un NAT oublie un mappage UDP après une période sans trafic : la RFC 4787 indique que le temporisateur ne doit pas expirer en moins de deux minutes pour la plupart des ports et recommande cinq minutes ou plus, bien que certains réseaux utilisent des temporisateurs plus courts : l'étude de 2016 mentionnée ci-dessus a mesuré une médiane de 65 secondes sur les NAT de classe opérateur (CGNAT) cellulaires et de 35 secondes sur les autres testés. Trois cas ont tendance à interrompre un chemin fonctionnel :
Périodes de calme : les salons, les écrans de chargement et les menus peuvent ne rien envoyer pendant plusieurs minutes. De nombreux jeux envoient un petit paquet de maintien de connexion (keepalive) à un intervalle bien inférieur au délai d'expiration le plus court auquel ils s'attendent.
Changements de réseau : un téléphone passant du Wi-Fi aux données mobiles obtient une nouvelle adresse publique, et l'ancien chemin ne mène plus nulle part.
Changements d'hôte : après une migration d'hôte, chaque joueur se connecte à un nouvel hôte, ce qui peut impliquer une nouvelle traversée et, pour certaines paires, un relais.
Un jeu peut traiter un chemin perdu comme un problème dont il faut se rétablir (traverser à nouveau ou basculer sur un relais) plutôt que comme une déconnexion.
L'IPv6 élimine la traduction d'adresses, mais pas la nécessité de la traversée. Les passerelles domestiques ne transfèrent généralement le trafic entrant que lorsqu'il correspond à un flux initié depuis l'intérieur, ou à une exception explicite (RFC 6092, janvier 2011), de sorte que deux joueurs sur IPv6 peuvent toujours avoir besoin de perforer le pare-feu.


Un mot de notre sponsor (nous-mêmes !)
La majeure partie du lag provient de la distance, non du code. L'Edge Cloud d'Edgegap est un réseau distribué disposant de plus de 615 emplacements disponibles sur demande, garantissant que chaque partie se déroule au meilleur endroit possible pour ses joueurs. Des tests indépendants sur le trafic d'un studio en direct ont mesuré une baisse de 58 % du temps de trajet aller-retour moyen par rapport au cloud public.
Les joueurs doivent-ils se connecter directement ou via un relais ?
Chaque itinéraire implique un compromis :
Latence : un chemin direct peut être plus court, mais pas systématiquement. Dans l'étude IPFS mentionnée ci-dessus, où les relais étaient des nœuds bénévoles plutôt que des serveurs positionnés pour optimiser la latence, la moitié des pairs ont vu leur temps d'aller-retour tomber à 70 % ou moins de la valeur relayée après un perçage (punching), et environ 10 % l'ont vu augmenter. Un relais placé à proximité des deux joueurs réduit cet écart, tandis qu'un relais éloigné l'agrandit.
Confidentialité : une connexion directe expose l'adresse IP de chaque joueur à l'autre ; un relais ne leur montre que celle du relais.
Fiabilité : le perçage seul laisse certains couples de joueurs incapables de jouer ensemble, plus souvent lorsque les deux utilisent des réseaux mobiles. Le relais les connecte, de sorte que l'emplacement et la capacité du relais déterminent l'expérience de jeu.
Les relais gratuits fournis par les plateformes, comme ceux de Steam et d'Epic Online Services, peuvent très bien convenir aux parties entre amis. Leur coût réside dans la perte de contrôle : la plateforme choisit l'itinéraire, le jeu doit intégrer le SDK et les comptes de cette plateforme, et vous ne pouvez pas ajouter de code.
Un relais que vous exploitez vous-même conserve le modèle hébergé par le joueur tout en plaçant le routage sous votre contrôle. Un relais extensible, tel que LightNet pour les netcodes Unity, fonctionne sur un serveur dédié que vous déployez sur Edgegap, aux emplacements de votre choix. Chaque joueur s'y connecte de manière sortante, éliminant ainsi le besoin de perçage de ports (hole punching) ou de redirection de ports (port forwarding), et aucun joueur ne voit l'adresse IP d'un autre. Le jeu peut rester sur ce relais ou intégrer progressivement de la logique serveur jusqu'à devenir un serveur de jeu multi-salles.
Les matchs hébergés sur des serveurs dédiés ne nécessitent généralement aucune traversée côté joueur : sur Edgegap, chaque déploiement reçoit une URL et une adresse IP publique, avec un port externe pour chaque port interne, et chaque joueur s'y connecte directement (documentation Edgegap).